釣魚、詐騙郵件
釣魚或詐騙郵件,是指不法人士假冒銀行、公司或常見網路服務寄出的信件。內容通常會以「帳號異常」、「需要重新登入」等理由,誘導收件者點擊連結或輸入帳號密碼。這些連結往往通往偽造網站,一旦輸入資料,資訊就可能被竊取並遭到濫用。
處理方式
- 保持冷靜、先別操作信件內容:無論是電子郵件、簡訊或電話,請勿急著回應,避免在第一時間洩露個人資訊。郵件中的連結請勿點擊。若信中有任何附加檔案(圖片、PDF、文件檔案),請勿下載到電腦中,即使不開啟也有中招的風險。建議預設關閉圖片瀏覽功能。
-
核對寄件人與網域:確認郵件是否為你所認識的對方寄來。若來自初次往來的外部信件,請核對郵件地址
@之後的網域。公司來信應屬於公司網域。郵件寄件者名稱是可以隨意修改
郵件寄件者名稱是可以隨意修改的,想起來了嗎?郵件名稱在設定的時候沒有任何的驗證方式,只需要輸入隨意的名稱即可。當「有人」看起來像是你所認識的朋友所寄送來的信件,都要仔細檢查其郵件地址來自哪裡。
-
保存原始信件:發現可疑郵件後,請先保留原始信件(勿刪除),以利後續取證或調查。
如何保存信件
- 如果你的郵件服務是透過 Google 所提供的 Gmail 介面,請協助保存疑似信件。在網頁介面上開啟郵件,點選標題後方「⋮」開啟更多選單,找到「
下載郵件」另存這封郵件,會是以eml副檔名結尾的檔案。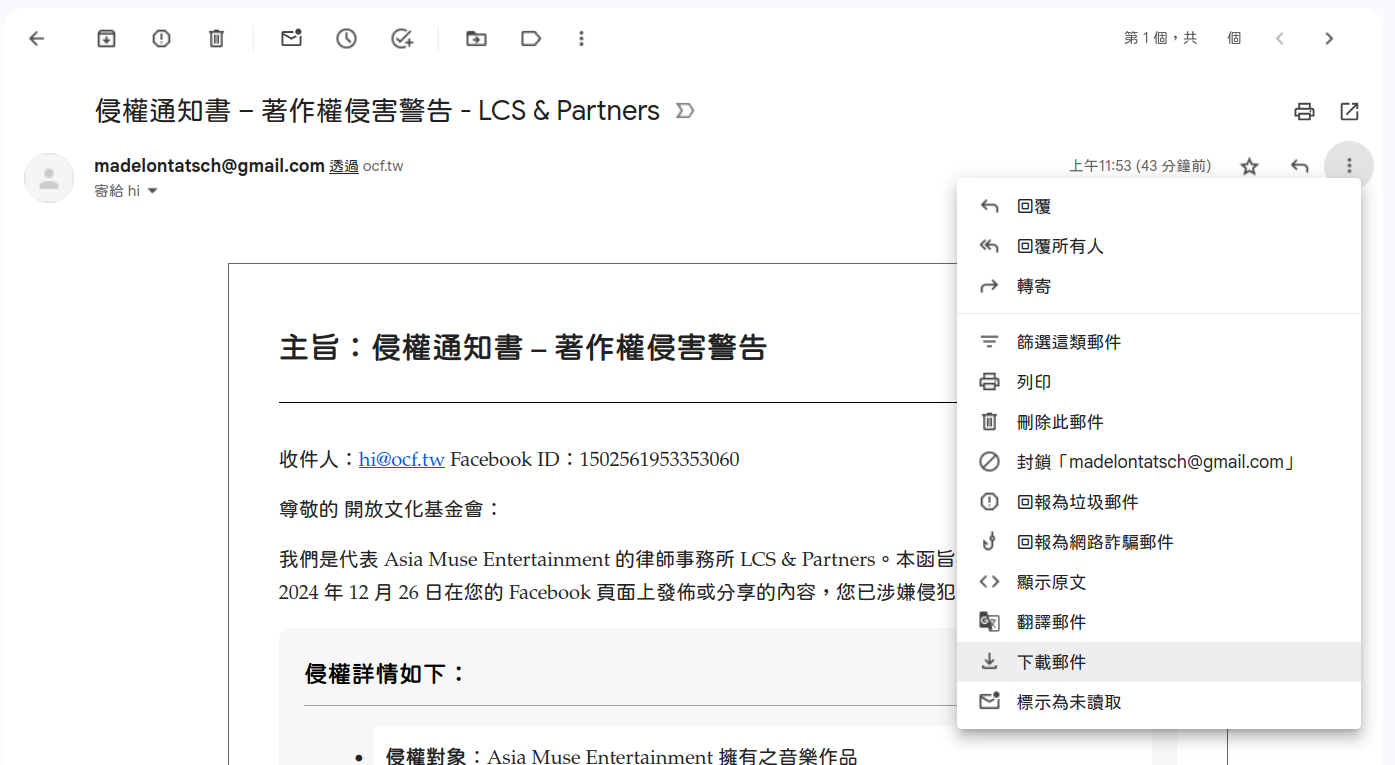
-
再透過 zip 壓縮軟體打包。
- macOS 可以在檔案上點擊右鍵找到壓縮檔案的操作。
- 如果你是透過 Mac 郵件、Outlook 或 Thunderbird 的桌面版的郵件軟體管理郵件,請透過「另存郵件」的方式保存這封郵件。
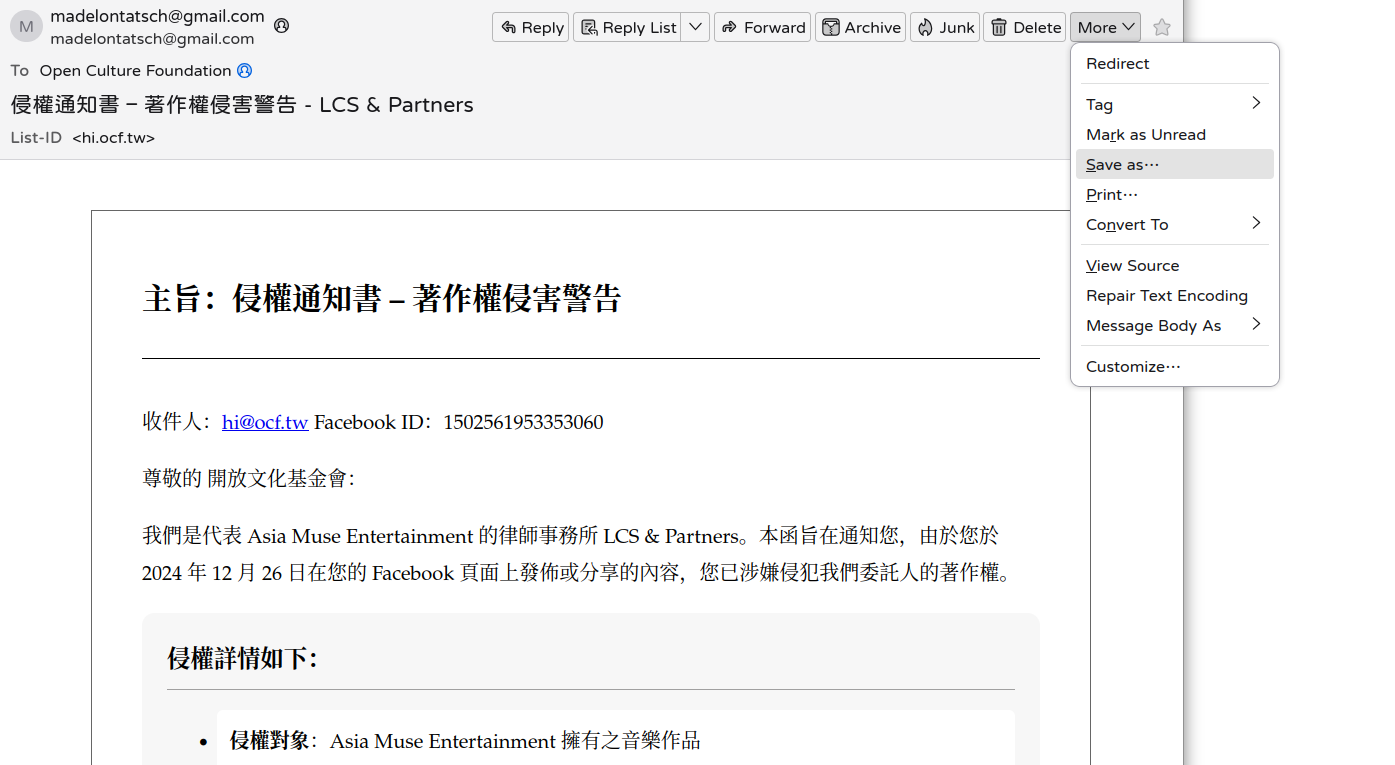
-
再透過 zip 壓縮軟體打包。
- macOS 可以在檔案上點擊右鍵找到壓縮檔案的操作。
- 如果你的郵件服務是透過 Google 所提供的 Gmail 介面,請協助保存疑似信件。在網頁介面上開啟郵件,點選標題後方「⋮」開啟更多選單,找到「
-
透過官方管道求證:若收到聲稱來自銀行、政府機構或其他重要單位的資訊,直接聯絡這些機構的官方客服或支援部門確認資訊的真實性。請勿使用訊息中提供的聯絡方式。
-
通報組織 IT 或資安負責人:將保存的檔案轉交給 IT 或資安負責人,並由窗口代為或協助向外部通報。
通報管道
- 請先通報組織內的 IT 或資安負責人。
- 將保存的檔案轉交給 IT 或資安負責人,代由以下管道回報:
- 透過 ssd@ocf.tw 專案群組信箱。
- 透過已建立聯繫管道的群組 Signal 頻道。
-
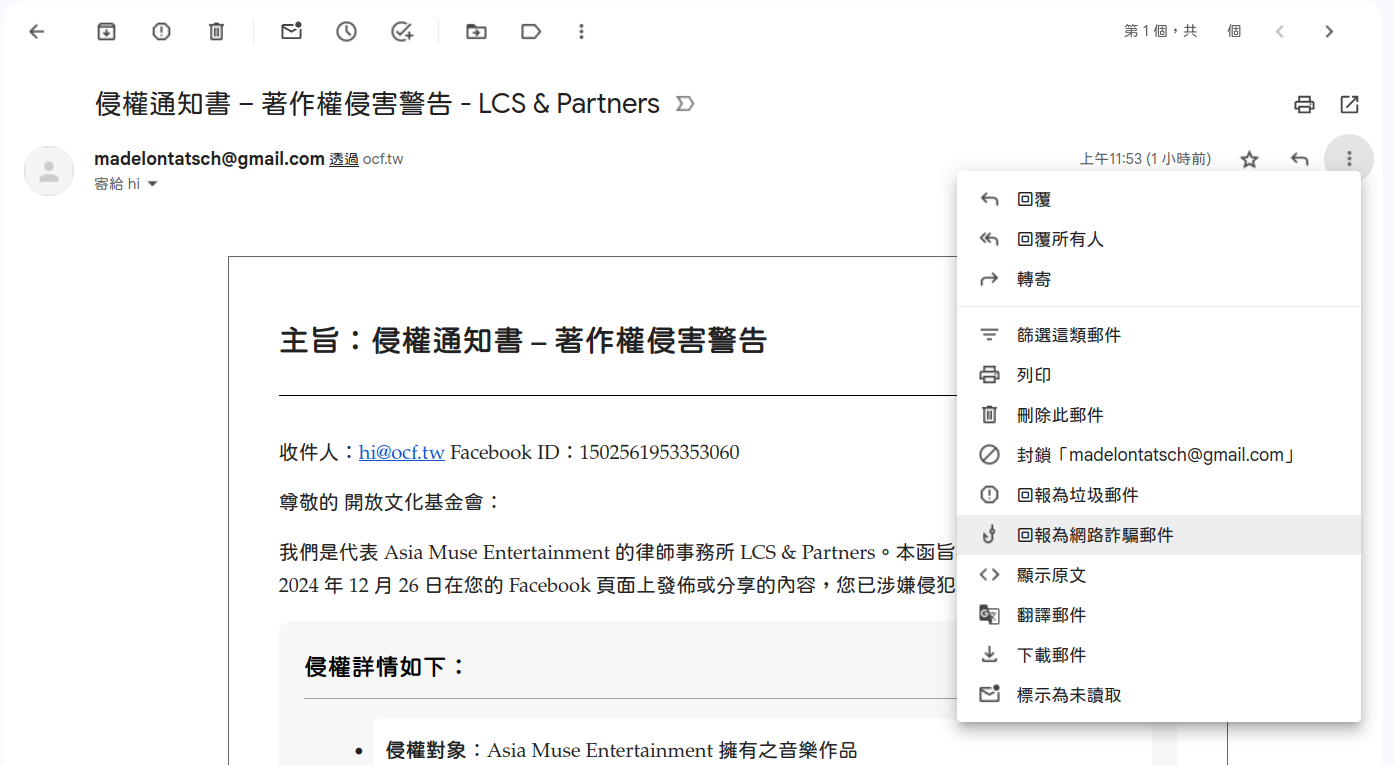
提醒組織成員並提報郵件服務:若信件寄到組織內郵件群組,請透過其他管道通知所有人該信為可疑信件、已在處理中。可先向郵件服務提報「回報為網路詐騙郵件」,並保留原始信件。其他成員可直接刪除該郵件,或在刪除前提報「回報為網路詐騙郵件」。
預防方式
- 檢查寄件人:確保寄件人地址是可信的且熟悉的,詐騙者常利用相似的域名迷惑使用者。
- 看清主題和內容:釣魚信件常會用威脅性、緊急性或誘惑性的語言來誘使你開啟連結或下載附件。
- 檢查網址是否是誘導網址:螢幕上的鼠標懸停在郵件中的連結上,不要直接點擊,確認顯示的網址是否與表面上的連結一致。
- 確認附件的文件類型:謹慎處理任何意外收到的附件,特別是可執行文件(.exe)、壓縮文件(例如.zip)甚至為 PDF 檔案。