2026-05-29
Passkey、FIDO2、安全金鑰:無密碼與硬體驗證全圖
適用對象:個人使用者、組織管理者
這篇要解決的問題是:Passkey、FIDO2、安全金鑰這三個詞常常一起出現,卻很少有人解釋它們的差別。這篇說明三者的關係、各自適合的使用情境,以及在個人和組織環境下該怎麼選。
問題情境
你的帳號開了 TOTP 驗證,已經比只有密碼安全很多。但你的同事告訴你,還是有一種叫「釣魚攻擊」的方式可以繞過 TOTP:攻擊者架一個仿冒的登入頁面,騙你輸入帳號密碼和驗證碼,再立刻拿去登入真正的服務。
FIDO2、安全金鑰、Passkey 設計的核心目標,就是讓這類攻擊徹底失效。
核心觀念
三個詞的關係
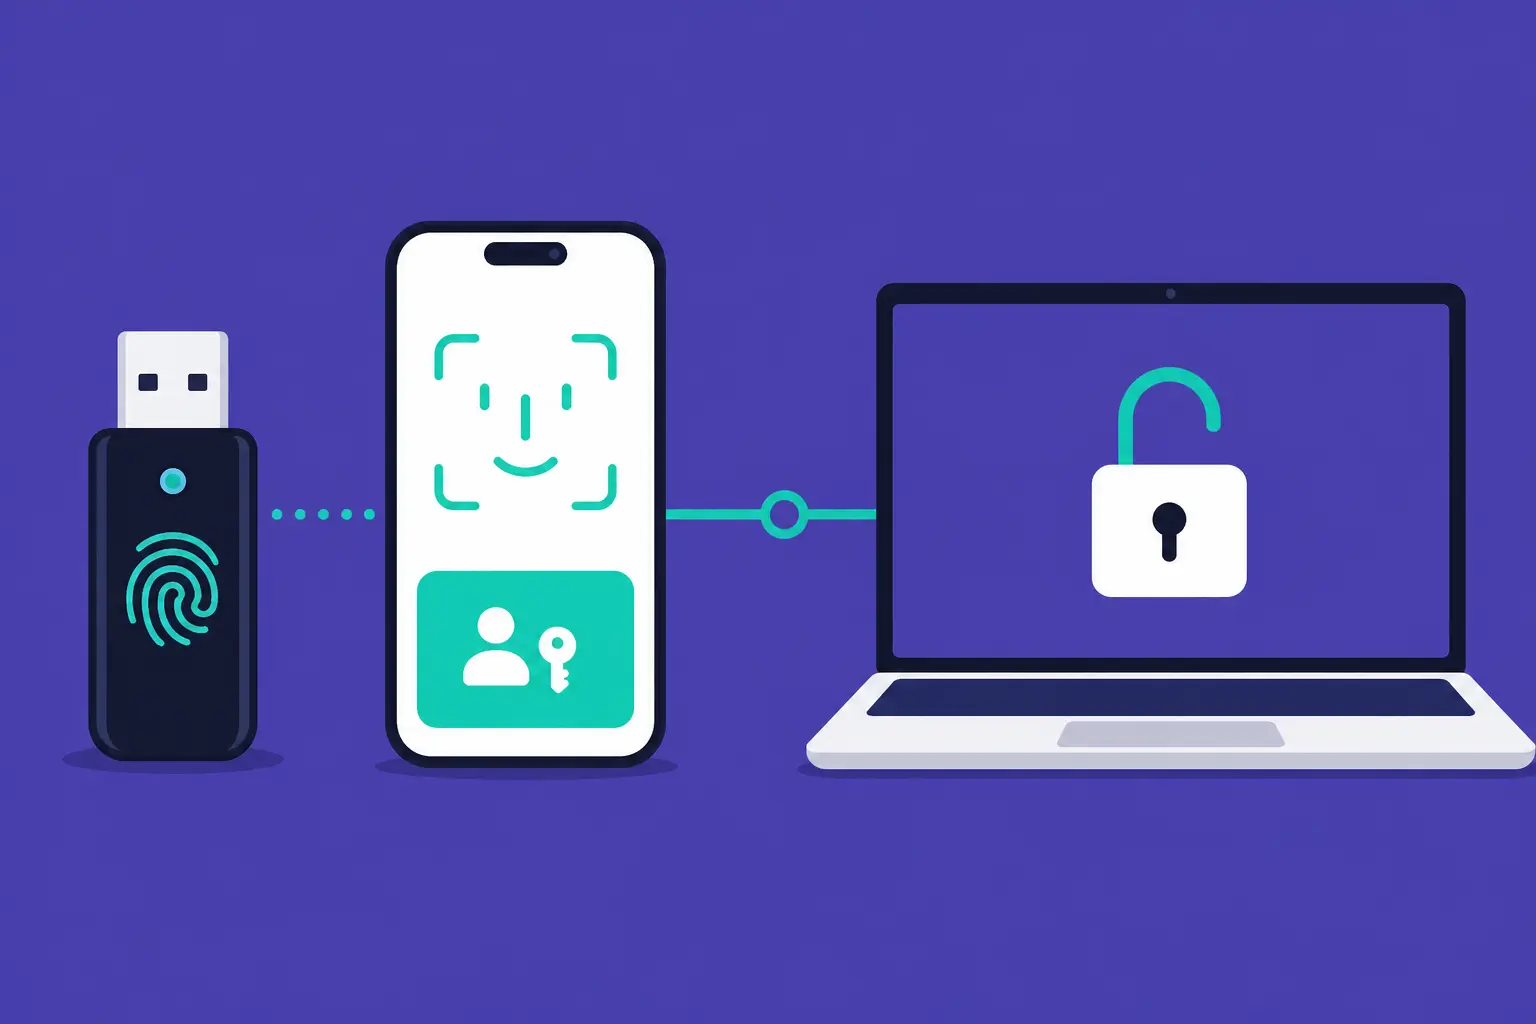
FIDO2 是一套標準,定義了「用非密碼方式做強驗證」的技術規格。安全金鑰(Security Key,例如:YubiKey)是實作這套標準的實體硬體裝置。Passkey 是 FIDO2 標準的一種應用,讓手機或電腦本身成為驗證裝置,不需要另外購買實體金鑰。
簡單說:FIDO2 是規格書,安全金鑰是硬體產品,Passkey 是內建在你裝置裡的軟體版安全金鑰。
為什麼它們能抵抗釣魚攻擊
傳統密碼和 TOTP 的驗證碼,你輸入後傳給服務端,服務端核對。問題在於你無法確認你輸入的那個頁面是不是真的服務。
FIDO2 的機制不一樣:驗證時,裝置會自動確認「這個登入請求來自哪個網域」,只有真正的網域才能取得有效的驗證回應。即使攻擊者把你引到仿冒頁面,裝置看到的是假網域,不會提供有效的驗證資料。釣魚頁面得到的是一組對它無效的回應。
三者的比較
| 面向 | 安全金鑰(FIDO2) | Passkey |
|---|---|---|
| 儲存位置 | 實體硬體裝置 | 裝置(手機、電腦)或密碼管理器 |
| 是否需要另購硬體 | 是(約 500 至 1500 元台幣) | 否 |
| 跨裝置使用 | 帶著金鑰就能用 | 需要同步(例如:iCloud Keychain、Google Password Manager) |
| 抗釣魚能力 | 最高 | 最高 |
| 遺失風險 | 實體金鑰可能遺失 | 裝置損壞或帳號鎖定時需要備援 |
| 適合對象 | 高風險帳號、管理員帳號 | 一般使用者日常登入 |
最小可行做法
個人使用者:從 Passkey 開始
- 確認你的主要服務支援 Passkey:Google、Apple、Microsoft、GitHub、Dropbox 都已支援。在帳號安全設定中尋找「密碼金鑰」、「Passkey」或「安全金鑰」選項。
- 在支援的服務上新增 Passkey:依照服務的設定流程,完成後可以用臉部辨識、指紋或裝置 PIN 碼登入,不需要輸入密碼。
- 確認備援方式:Passkey 存在裝置上,裝置壞掉或遺失時需要備援。確認你的帳號還有其他可用的登入方式(例如:備份碼),或 Passkey 有同步到雲端金鑰鏈。
組織管理者:評估安全金鑰
- 識別高風險帳號:系統管理員、財務主管、可存取大量敏感資料的角色,是優先部署安全金鑰的對象。
- 採購安全金鑰:主流選擇是 YubiKey(5 系列支援 FIDO2、TOTP、PIV)。每人至少配備 2 把(一把備用),避免金鑰遺失後無法登入。
- 在目標服務上完成安全金鑰綁定:大多數企業服務(例如:Google Workspace、Microsoft 365、GitHub Enterprise)支援強制要求安全金鑰登入。
- 訂立金鑰遺失的回報與重設流程:金鑰遺失應立刻回報,管理員停用該金鑰的存取,讓成員透過備援金鑰重新設定。
常見錯誤與風險邊界
- 以為 Passkey 就不需要其他備援:Passkey 若只存在一台裝置,裝置損壞就等於失去存取方式。確認 Passkey 有同步,或帳號有備用的登入方式。
- 安全金鑰只買一把:一把金鑰遺失,就需要走繁瑣的帳號恢復流程。最低配置是兩把,一把使用,一把備用放在安全的地方。
- 組織沒有金鑰遺失流程:金鑰遺失是可預期的事件。事先設計好流程(怎麼回報、誰來停用、怎麼補發),不要等到事情發生才臨時處理。
- 服務不支援 Passkey 但宣傳說支援:部分服務的支援程度不完整(例如:只能用 Passkey 做第二因素,不能完全取代密碼)。實際設定前確認該服務的支援範圍。
- 把 Passkey 和 TOTP 混用但沒有記錄清楚:在不同服務上使用不同的驗證方式,容易在需要緊急接管時造成混亂。建議在密碼管理器的安全備注欄位記錄每個服務使用的驗證方式。
何時升級
- 你的組織決定全面導入安全金鑰或 Passkey 作為強制 MFA:搭配本系列文章「組織 MFA 政策設計:人員差異與風險分級」設計部署策略。
- 你面對針對性釣魚攻擊的高風險情境:安全金鑰是目前最有效的對抗工具。同時建議搭配其他操作安全措施(例如:使用隔離的帳號、瀏覽器)進行整體防護。
參考文件
讓科技知識普及到每個角落
此網站及內容由「財團法人開放文化基金會(Open Culture Foundation, OCF)」編輯維護。我們長期投入知識共享與人才培育,推廣開放科技在各場域中的應用,同時致力於建立跨領域的信任與合作,讓科技不再只是少數人的工具,而是屬於所有人的資源。