2026-05-15
組織 MFA 政策設計:人員差異與風險分級
適用對象:組織管理者、顧問帶領情境
這篇要解決的問題是:組織想強制開啟 MFA,但成員的技術背景不一、使用情境各異,不知道要對誰要求什麼等級的 MFA,以及遇到例外狀況時要怎麼處理。
問題情境
你決定在組織裡推行「全員開啟 MFA」。公告後,一位成員說她沒有智慧型手機。另一位成員說他出差時常常收不到簡訊驗證碼。IT 窗口問你:「外部的工讀生算不算?他們也要強制嗎?」
「全員開啟 MFA」是正確的方向,但如果沒有配套規則,就會在執行時遇到一連串的例外。這些例外若沒有事先設計好流程,要麼被直接豁免(等於開了後門),要麼造成成員無法工作(導致政策無法持續)。
核心觀念
不同角色面對不同風險
不是每個帳號遭入侵的衝擊都一樣。系統管理員帳號被接管,可能影響整個組織的資料。一般成員的工作帳號被接管,影響範圍通常限於個人存取的資源。外部工讀生帳號被接管,取決於他們被授予哪些權限。
根據角色設定不同的 MFA 要求,是「風險分級」的基本概念:高風險角色用更強的驗證方式,低風險角色至少也要開啟基本 MFA。
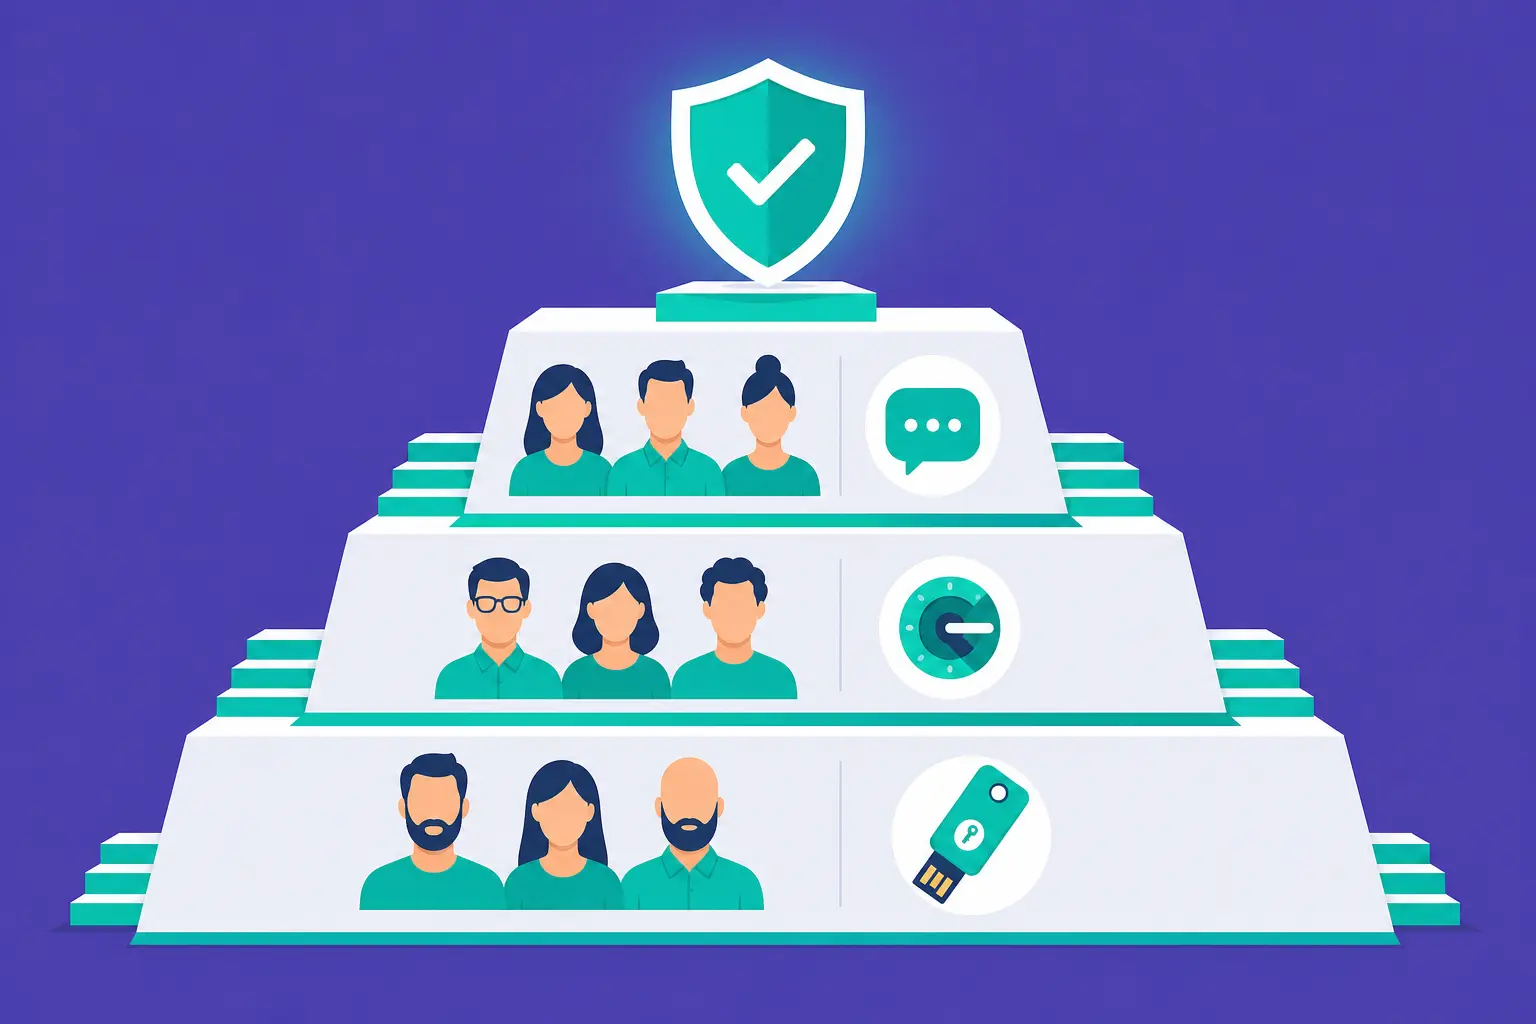
MFA 強度的三個層次
- 基本:簡訊驗證碼(SMS OTP)。方便、門檻低,但可被 SIM 卡攻擊或釣魚攻擊繞過。適合一般成員的最低門檻。
- 標準:驗證應用程式(TOTP)。不依賴電話訊號,抗釣魚能力略高,換機時需要手動轉移。適合大多數有固定智慧型手機的成員。
- 強化:安全金鑰(FIDO2)。無法被釣魚,需要實體金鑰,成本較高。適合管理員、高度敏感資料存取者。
組織 MFA 政策的三個組成
一份有效的 MFA 政策需要涵蓋:誰要開、要開哪種、遇到例外怎麼辦。三個部分都缺少,政策就會在執行時出現漏洞。
最小可行做法
- 盤點角色與風險等級:列出組織中所有帳號類型(例如:系統管理員、一般成員、外部協作者、服務帳號),並對每個類型標記:帳號被接管後的最大影響範圍是什麼。
- 設定各角色的 MFA 最低要求:建議起點為:系統管理員要求 FIDO2 安全金鑰或 TOTP,一般成員要求 TOTP(若技術門檻太高則允許 SMS 作為過渡),外部協作者根據其存取權限比照相應等級。
- 設計例外審批流程:無法滿足標準的成員(例如:沒有智慧型手機)需要提出申請、說明原因、取得主管核准,並記錄例外清單與復審週期(例如:每季復審一次)。
- 建立緊急接管程序:成員遺失手機或無法通過 MFA 時,如何在確認身分後重設?流程需要文件化,並且明確指定誰有授權執行重設。
- 訂定政策生效時間表:從公告到強制執行給予過渡期(建議至少 4 週),讓成員有時間設定並熟悉工具,並在過渡期間提供協助管道。
- 定期稽核例外清單與覆蓋率:每季確認哪些帳號仍在例外清單,以及組織整體的 MFA 覆蓋率是否符合目標。
常見錯誤與風險邊界
- 管理員帳號反而沒有強制 MFA:組織中最高風險的帳號是管理員帳號,卻常常因為「設定麻煩」而被豁免。管理員帳號應該是最先要求最強 MFA 的對象。
- 例外太多讓政策形同虛設:每一個豁免都是一個潛在缺口。控制例外的數量,並設定明確的復審週期,避免例外清單無限增長。
- 只要求開啟 MFA,沒有要求備份碼:成員開啟 MFA 後若沒有保存備份碼,遺失手機時就無法進入帳號,需要走緊急重設流程,增加管理負擔。MFA 部署時應同步要求備份碼保存。
- 外部協作者被遺忘:臨時合作的設計師、工讀生、顧問,往往以「短期合作」為由跳過 MFA。若他們的帳號可以存取組織文件,就應納入 MFA 要求範圍。
- 沒有區分帳號層級就一刀切:對所有成員要求 FIDO2 安全金鑰,成本和部署難度都很高,容易引起抗拒。風險分級的目的是讓有限資源集中保護最高風險帳號。
何時升級
- 你想把 MFA 政策整合進員工入職與離職流程:參考本系列文章「帳號生命週期管理:加入、調整、離職的權限閉環」。
- 你的組織正在評估是否配發安全金鑰:參考本系列文章「Passkey、FIDO2、安全金鑰:無密碼與硬體驗證全圖」,了解各方案的部署成本與適用情境。
- 你需要政策範本文字直接用於組織文件:可參考顧問知識庫中的政策範本頁面,根據組織實際狀況調整。
參考文件
讓科技知識普及到每個角落
此網站及內容由「財團法人開放文化基金會(Open Culture Foundation, OCF)」編輯維護。我們長期投入知識共享與人才培育,推廣開放科技在各場域中的應用,同時致力於建立跨領域的信任與合作,讓科技不再只是少數人的工具,而是屬於所有人的資源。